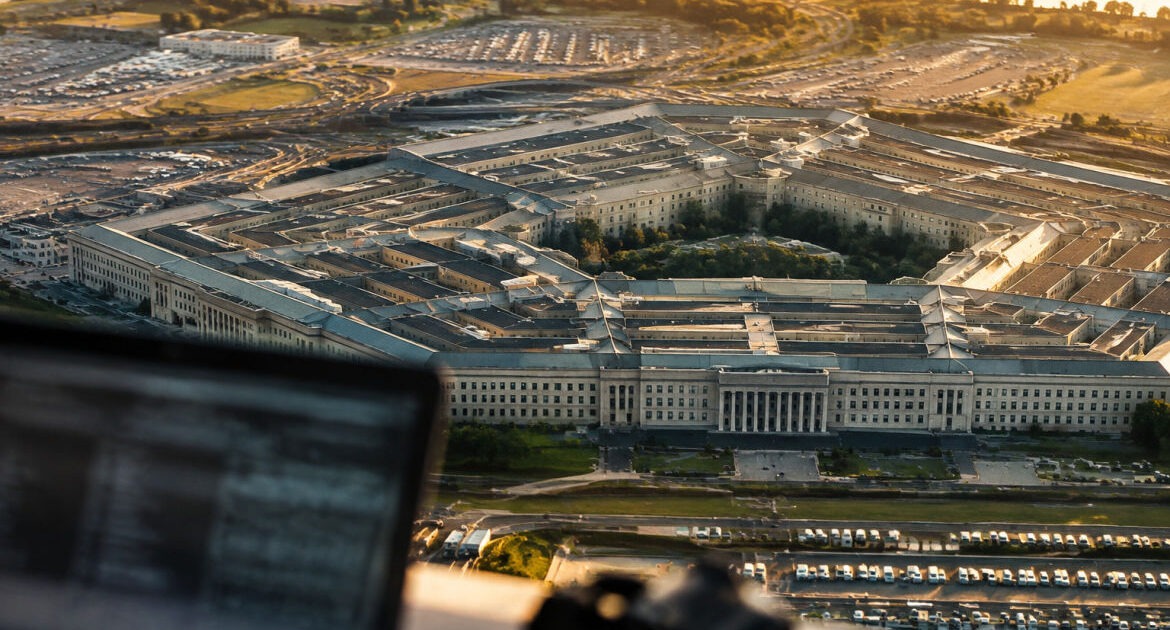
Il Defense Manpower Data Center (DMDC), l’archivio del personale del Dipartimento della Difesa degli Stati Uniti, sta avvisando circa 3,05 milioni di persone di un accesso non autorizzato ai loro dati personali. La notizia è emersa giovedì 1 ottobre 2026: l’intrusione nei sistemi del Pentagono sarebbe durata da ottobre 2025 a metà luglio 2026.
In breve
- Tra i soggetti coinvolti figurano 2,76 milioni di persone in vita e circa 294.000 decedute.
- Risultano esposti anche il numero di previdenza sociale e i dettagli del servizio militare.
- I record colpiti si trovavano in archivio senza alcuna cifratura.
- Le autorità non hanno indicato alcun responsabile e, al momento, non emergono prove di un uso illecito.
Sommario
Circa 3 milioni di persone coinvolte nella violazione del DMDC
La violazione dei dati tocca tutte le figure legate alla Difesa americana, dai reparti operativi agli uffici amministrativi. Le notifiche del DMDC raggiungono queste categorie:
- militari in servizio attivo e riservisti;
- dipendenti civili del Dipartimento della Difesa;
- appaltatori;
- veterani e pensionati.
Nelle prime ricostruzioni il totale viene arrotondato a 3,1 milioni. Il conteggio dettagliato si ferma a circa 3,05 milioni di nominativi. Nell’elenco compaiono anche persone decedute, i cui fascicoli restano custoditi nell’archivio del personale anche dopo la morte.
Nove mesi di accesso tramite un sistema di condivisione file
L’accesso non autorizzato sarebbe cominciato a ottobre 2025 e si sarebbe protratto fino a metà luglio 2026, per circa nove mesi. Secondo Everyeye Tech, gli aggressori avrebbero sfruttato una vulnerabilità in un sistema di condivisione file mai identificato pubblicamente. Una volta dentro, avrebbero trovato record privi di cifratura e leggibili senza ulteriori ostacoli.
Il dettaglio pesa sulla valutazione dell’incidente. Con dati cifrati, chi entra nel sistema ottiene contenuti inutilizzabili senza le chiavi; qui il materiale era accessibile così com’era. La comunicazione agli interessati arriva circa due mesi e mezzo dopo la fine dell’intrusione.
Quali dati sono stati esposti e perché sono così delicati
Il pacchetto esposto consente di ricostruire con precisione l’identità e la carriera di ogni persona coinvolta. Tra le informazioni potenzialmente sottratte:
- nome, data di nascita, sesso e razza;
- numero di previdenza sociale;
- dettagli sul servizio militare;
- precedenti luoghi di lavoro.
Negli Stati Uniti quell’identificativo apre l’accesso a credito, fisco e prestazioni pubbliche. Abbinato a nome e data di nascita, basta per avviare pratiche a nome altrui, lo schema tipico del furto d’identità. I dati di servizio aggiungono un rischio diverso: tracciano il profilo professionale di personale attivo ed ex membri delle forze armate.
Il ruolo del DMDC amplifica il problema. L’ente gestisce oltre 60 milioni di record su militari, civili e familiari, usati per stabilire il diritto a pensioni e assistenza sanitaria. Collega inoltre personale e appaltatori alle credenziali che servono per entrare in reti informatiche, edifici e basi militari.
Autori ignoti e un’altra falla nelle agenzie USA
Le autorità statunitensi non hanno attribuito l’attacco informatico ad alcun gruppo o Stato. Secondo Informat.ro, che cita un funzionario americano, il DMDC avrebbe individuato e chiuso la vulnerabilità, e al momento non risultano prove di un uso illecito delle informazioni.
Il caso si somma a un altro episodio che riguarda la sicurezza informatica federale. Pochi giorni prima l’FBI aveva comunicato che il gruppo ShinyHunters era riuscito a entrare in un suo portale di reclutamento. Lo stesso sito riferisce di un campione di dati relativo a circa 5.000 presunti agenti, con nomi, indirizzi, numeri di telefono e, in alcuni casi, informazioni sui familiari.
Restano da chiarire l’identità degli aggressori e il nome della piattaforma compromessa, due elementi che il Dipartimento della Difesa non ha reso noti. Un’eventuale rivendicazione o la comparsa dei record su mercati clandestini cambierebbe la portata dell’incidente. Andranno seguiti anche gli aggiornamenti del DMDC sulle misure di tutela offerte alle persone notificate.